2026年10月21日前後、銀行の一部のサービスや、ゲーム、ネットショップなど、いろんなWebサービスで「緊急メンテナンス」や「一時停止」が相次いだよ。
「何か大変なことが起きてるっぽいけど、正直よくわからない…」
「で、何をすればいいの?自分に関係あるの?」
そう思った人も多いんじゃないかな?
この記事では、まず何が起きたのかを整理してから、私たちが今できる対策をまとめたよ!
是非、記事を見ながら対策をして、大切なお金を守ってね!
この記事は、前半が「投資している人もしていない人も」みんなに関係ある話、後半が「投資している人」向けの話になってるよ。
証券口座を持っていない人は、前半だけ読めばOK!
この記事でやること
【みんな】
- パスキー(顔や指紋でログイン)を設定する
- パスワードの使い回しをやめる
- Google・Appleアカウントを守る
- 銀行・カード・PayPayの「使ったらお知らせ」をONにする
【投資している人はさらに】
- 証券口座に「勝手に売られない・引き出されない」カギをかける
チェックリストは記事の最後にまとめてあるよ。
まず、何が起きたのか整理するね
原因は「PHP」という仕組みの弱点
今回の原因は、多くのWebサイトの裏側で使われている「PHP(ピーエイチピー)」という仕組みに、重大な弱点(脆弱性)が見つかったことだよ。
脆弱性というのは、悪い人に入り込まれるかもしれない「すき間」のようなもの。
PHPってなに?
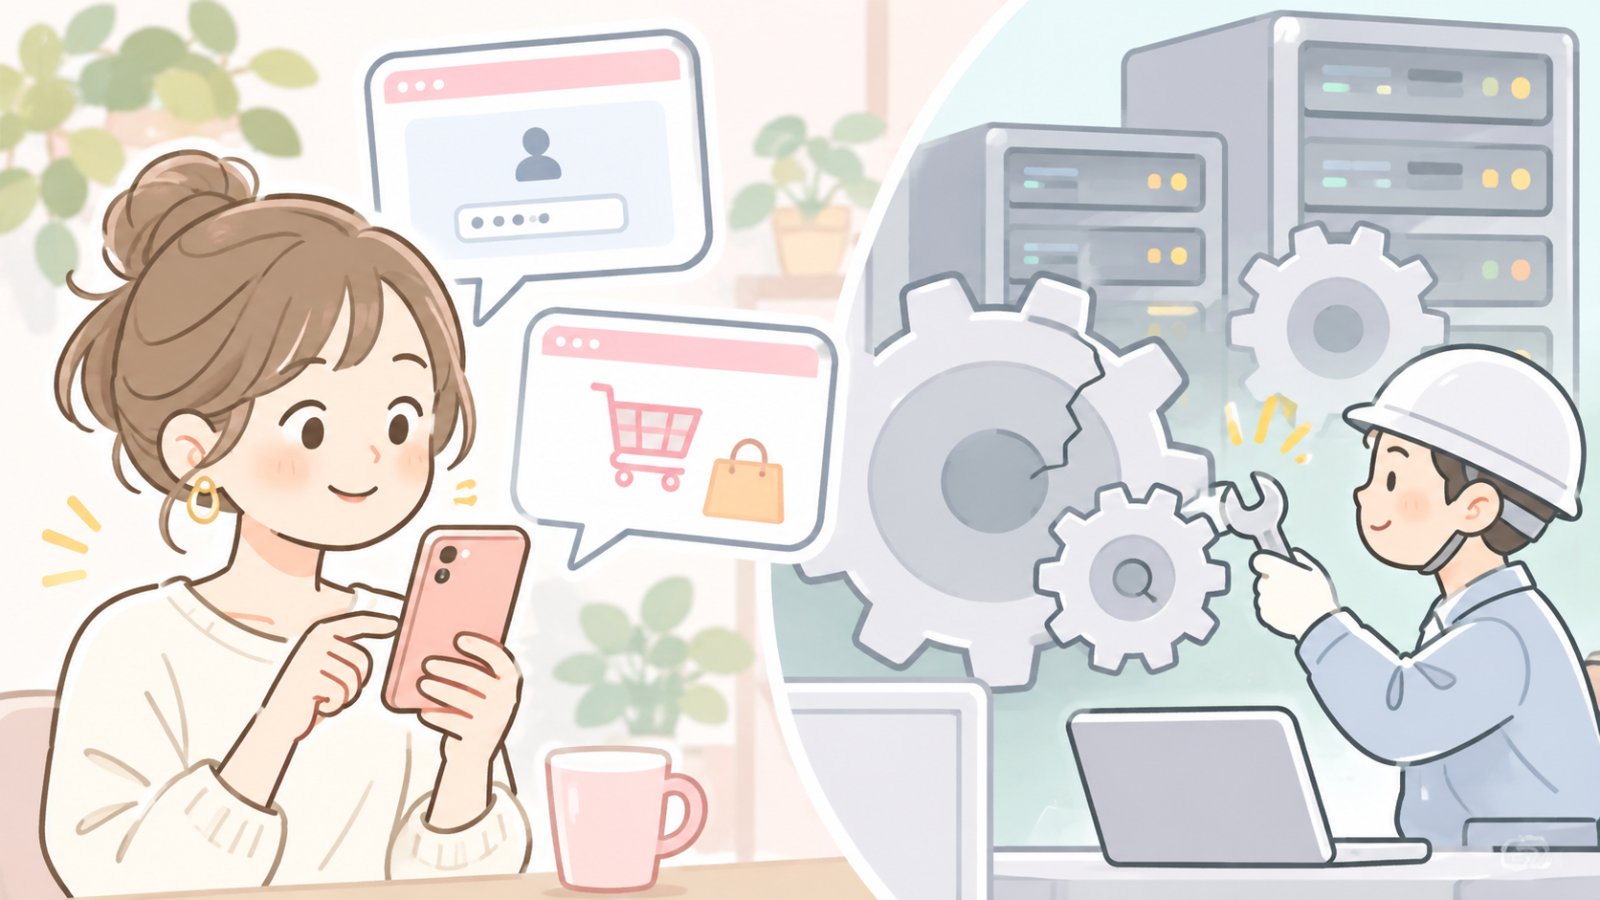
PHPは、ログインやネットショッピングなど、Webサイトの「裏側の処理」に使われている仕組みのひとつだよ。
私たちが画面で見ている部分ではなく、その奥で動いているイメージ。
世界中のたくさんのWebサイトで使われている、とても身近な仕組みなんだよね。
なぜ一斉にメンテナンスに入ったの?
PHPを作っているチームが、弱点を直した新しいバージョンを21日の夜に出すことを、前もって予告していたんだよね。
そこで多くの会社が、「念のため」サービスを止めて修正に備えたんだよ。
サービスが止まった=被害が出た、ではないので、まずは安心してね。
私たちにどう関係するの?
ここで気になるのが、「サービス側の問題なら、私たちは何もしなくていいの?」「自分のお金は大丈夫?」ってこと。
結論から言うと、PHPそのものを直すのは、サービスを運営している会社のお仕事。
私たちがスマホやパソコンでPHPを更新する必要はないよ。
でも、会社にまかせっきりにしないで、自分でもできることがあるよ。
自分のアカウントやお金の守りは、自分でも強くできるんだよね。
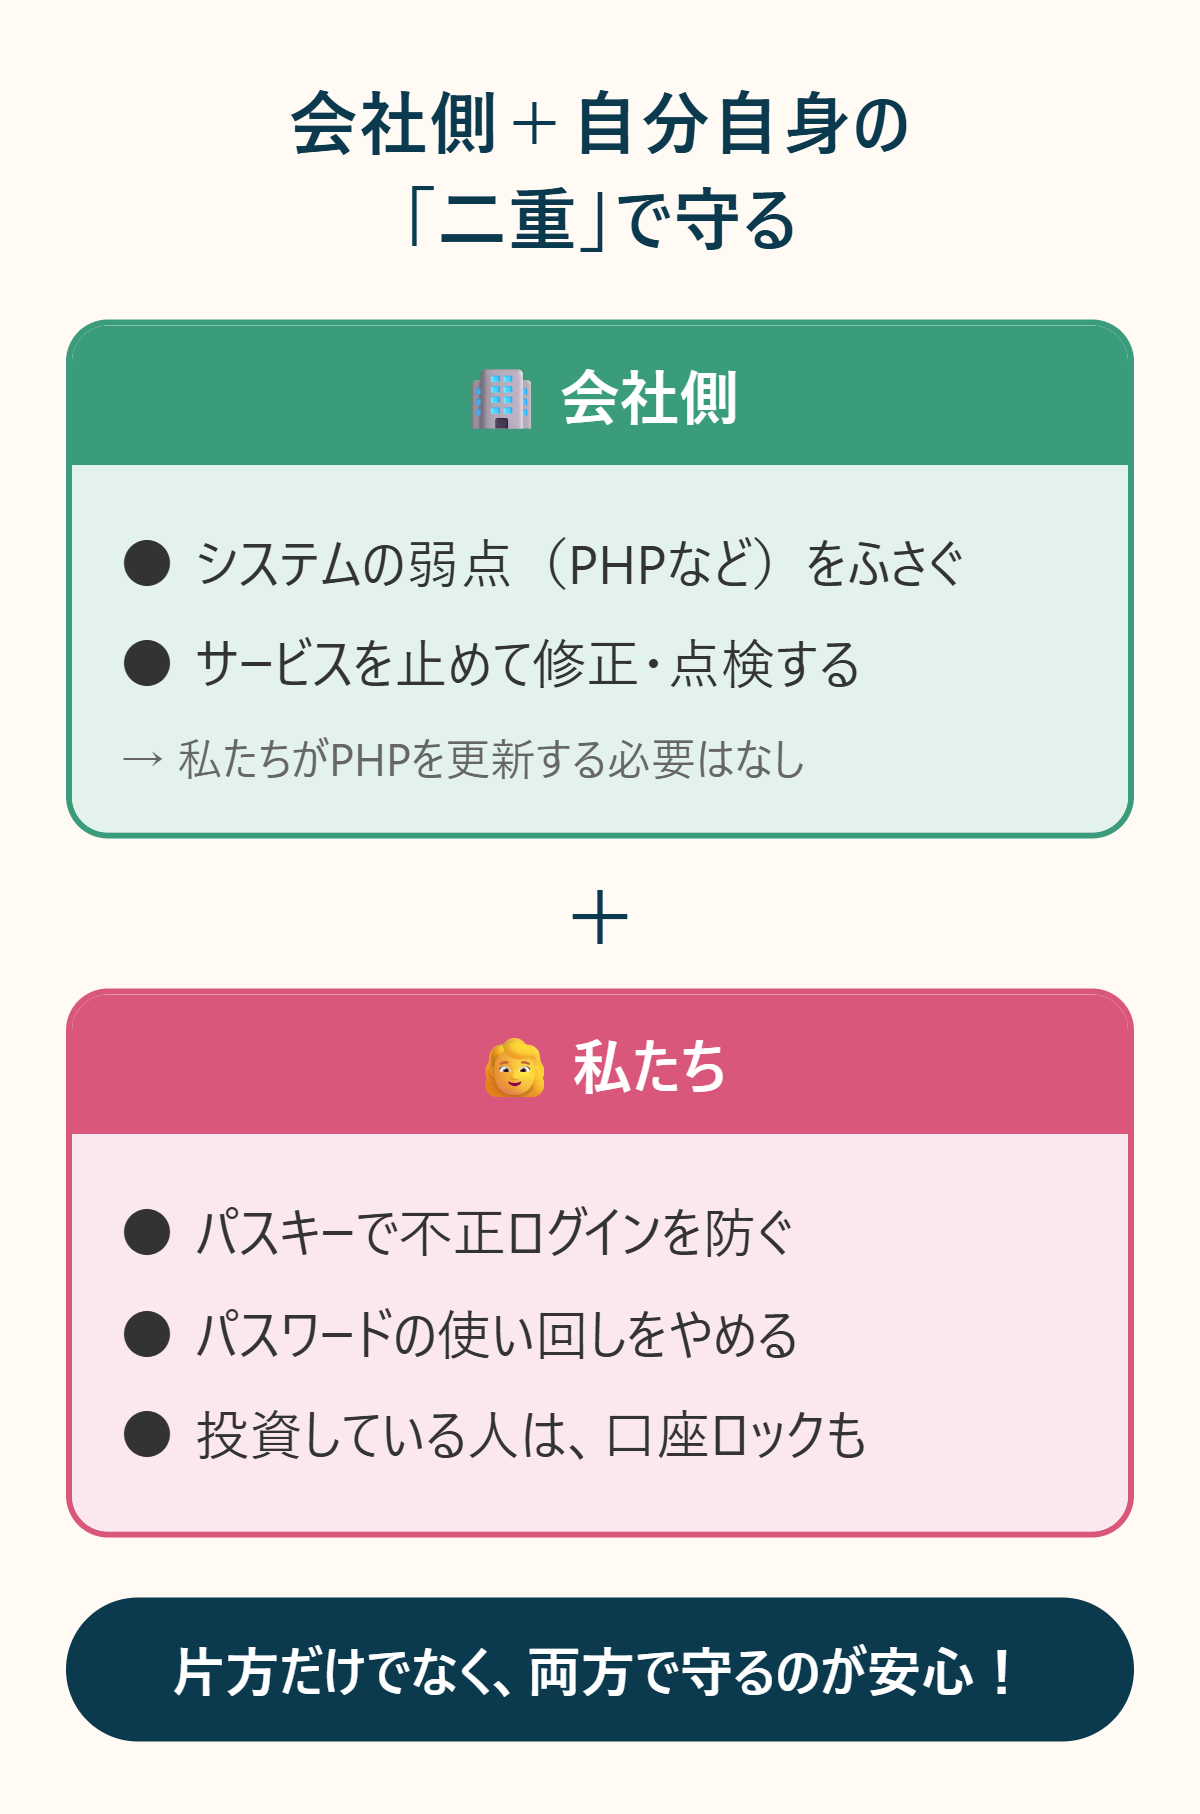
この「会社側+自分自身の二重で守る」が、この記事でいちばん伝えたいことだよ。
今回のPHP問題をきっかけに、自分のお金につながるサービスの守りも見直しておこう。
ログイン情報が悪用されたら?起こりうるリスク
もしログイン情報が悪い人に知られて悪用されたら、お金につながるサービスでは何が起きるのか。
銀行やカードのリスクはみんなに関係あって、投資している人には証券口座のリスクもあるよ。
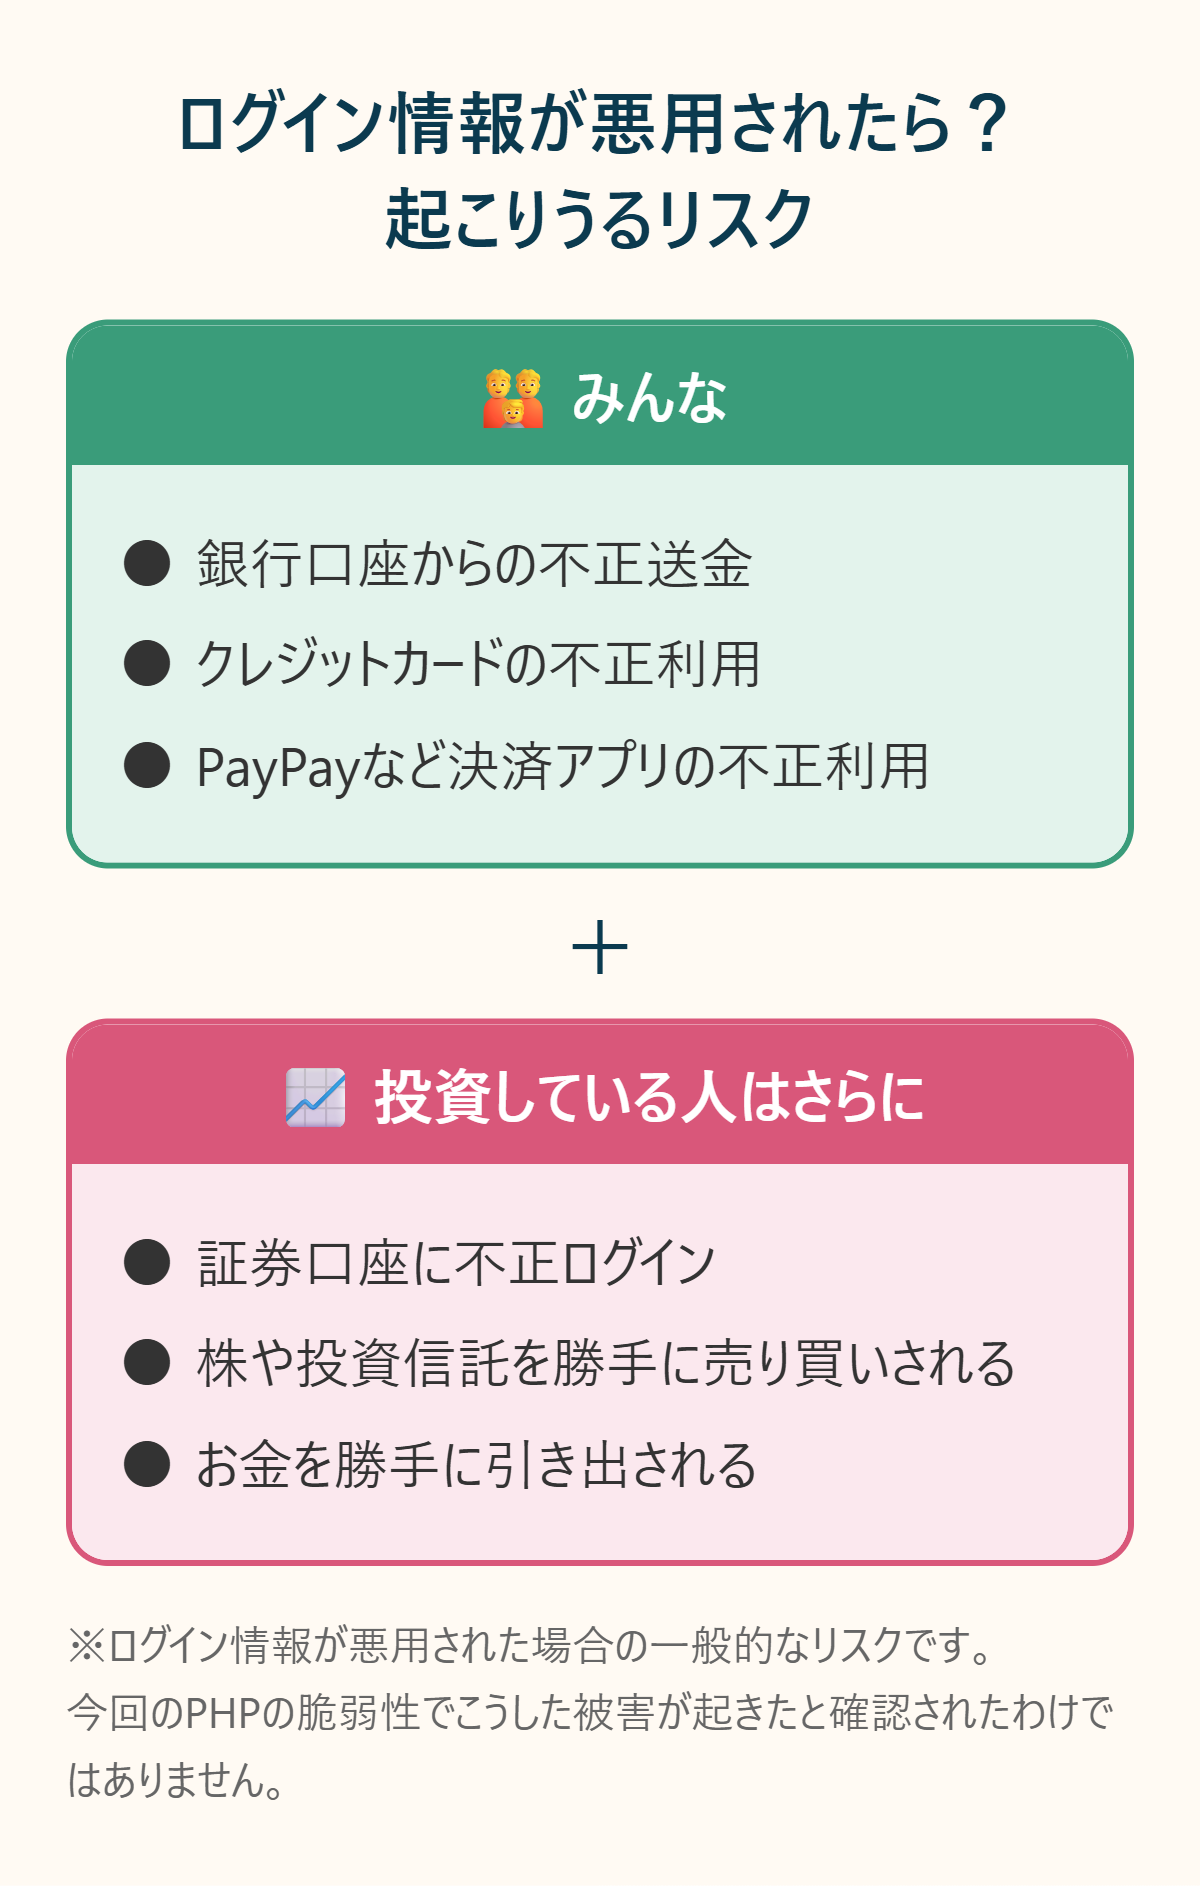
※これは「ログイン情報が悪用された場合」に起こりうる一般的なリスクだよ。
今回のPHPの脆弱性によって、こうした被害が起きたと確認されたわけではないので、そこは分けて考えてね。
【みんな】パスキーを設定しよう
パスキーってなに?
パスキーは、スマホの顔認証や指紋などで本人確認してログインする仕組みだよ。
パスワードを入力しないので、盗み見られたり、覚え間違えたりする心配が少ないよ。
なぜ偽サイトに強いの?
パスキーは、本物のサイトでしか使えないように作られているよ。
だから、本物そっくりの偽サイトに誘導されても、そこではログインに使えないんだよね。
パスキーはどこで設定する?
パスキーの設定場所は、サービスによって違うよ。
多くは「セキュリティ」や「ログイン」に関するメニューの中にあるか、ログインしたときに案内が出るよ。
見つからないときは、そのサービスのヘルプで「パスキー」と検索してみてね。
まだパスキーに対応していないサービスもあるから、その場合は2段階認証をONにしておこう。
楽天証券とSBI証券の設定場所は、後半の「証券会社別:やることまとめ」に載せてあるよ。
パスワードはどこから見直す?
同じパスワードを使い回していると、1つ漏れただけで、ほかのサービスにも入られてしまうことがあるよ。
決まった順番はないけど、迷ったらこの順がおすすめだよ。
- メールアドレス(Google・Appleアカウント)
- 証券口座・銀行
- カード・決済アプリ・通販
パスワードを忘れたとき、作り直すためのリンクはメールに届くよね。
もしメールを悪い人に見られたら、そのリンクを使って、銀行や証券口座のパスワードを勝手に作り直されてしまうかもしれないよ。
メールは、ほかのサービスの「合鍵」を作れる場所みたいなものだから、最初に守っておこうね。
同じパスワードを使い回しているサービスがあれば、それも優先して変えてね。
【みんな】Google・Appleアカウントも守ろう
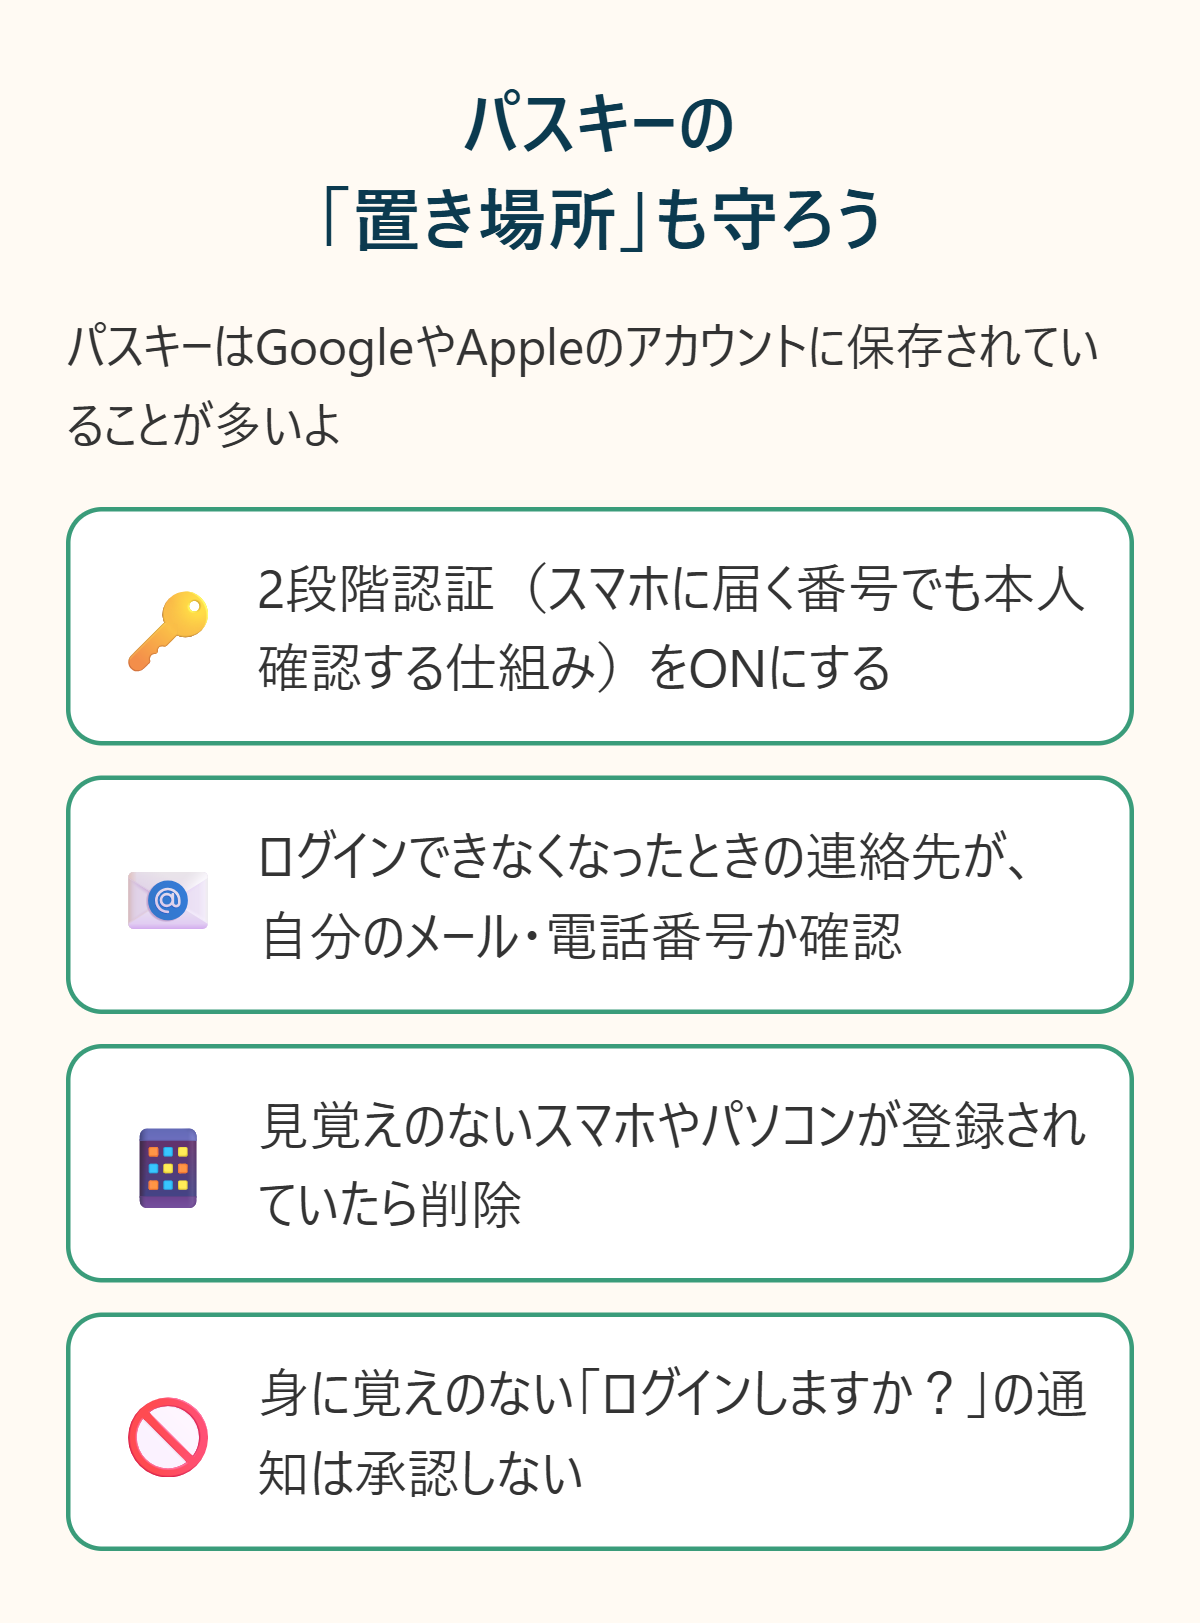
10月には、GoogleやAppleのアカウントを乗っ取って、そこに保存されたパスキーなどを悪用する手口に、SBI証券などが注意を呼びかけたよ。
これもPHPとは別の話で、SBI証券では自社の口座での被害は確認されていないと説明しているよ。
パスキーは、GoogleやAppleのアカウントに保存されていることが多いよね。
だから、パスキーの「置き場所」を守ることも大切なんだよね。
【みんな】銀行・カード・PayPayも見直そう
投資をしていなくても、銀行アプリやクレジットカード、PayPayなどの決済アプリは、お金に直結しているよね。
できるところから、この2つをやっておこう。
- パスキーや2段階認証が使えるなら、ONにする
- 「使ったらお知らせ」の通知(利用通知)をONにする
通知をONにしておくと、身に覚えのない利用があったときに、すぐに気づけるよ。
気づいたら、すぐにカード会社や銀行の窓口に連絡してね。
ここからは投資している人向け
証券口座を持っている人は、もうひとつやっておきたいことがあるよ。
投資をしていない人は、最後の「今日やることチェックリスト」まで飛ばしてOK!
PHPとは別に、証券口座を狙った事例も起きている
これは、今回のPHP問題とは別の話だよ。
どれも、今回のPHPの脆弱性が原因と確認されたものではないよ。
ただ、PHPとは別に、証券会社まわりを狙った不正アクセスなども起きているんだよね。
岩井コスモ証券
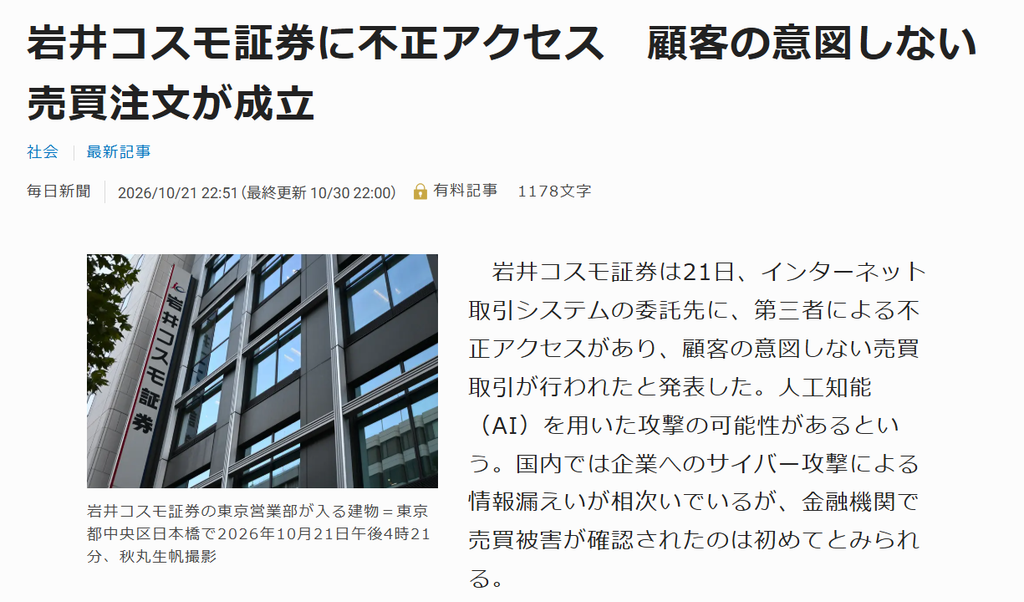
10月、仕事をお願いしていた別の会社のシステムが不正アクセスを受けて、7つの口座で本人が出していない売り買いの注文が出され、そのうち5つの口座では実際に売り買いが成立してしまったと発表されたよ。
取引は元の状態に戻されて、お客さんの負担はなかったそうだよ。
楽天証券
10月31日、「社債」(会社にお金を貸して、利息と特典がもらえる商品)を買った一部のお客さんの情報(延べ362件)が漏れた可能性があると発表したよ。
狙われたのは楽天証券のシステムではなく、特典の申し込みに使う外部サービスだったんだよね。
ログインIDやパスワードは含まれておらず、発表の時点で不正取引も確認されていないそうだよ。
パスキーを設定すれば、不正ログインにはかなり強くなるよ。
ただ、自分のログインをどれだけ強くしても、証券会社のシステムや、そのまわりの外部サービスへの攻撃までは、自分のパスキーでは防げないんだよね。
だからこそ、万が一入られても「売れない・出せない」状態にしておくのが大事なんだよ。
証券口座は「玄関」と「金庫」の2段階で守ろう
さっきのパスキーが「玄関のカギ」だとすると、証券口座にはもうひとつ「金庫のカギ」もかけられるよ。
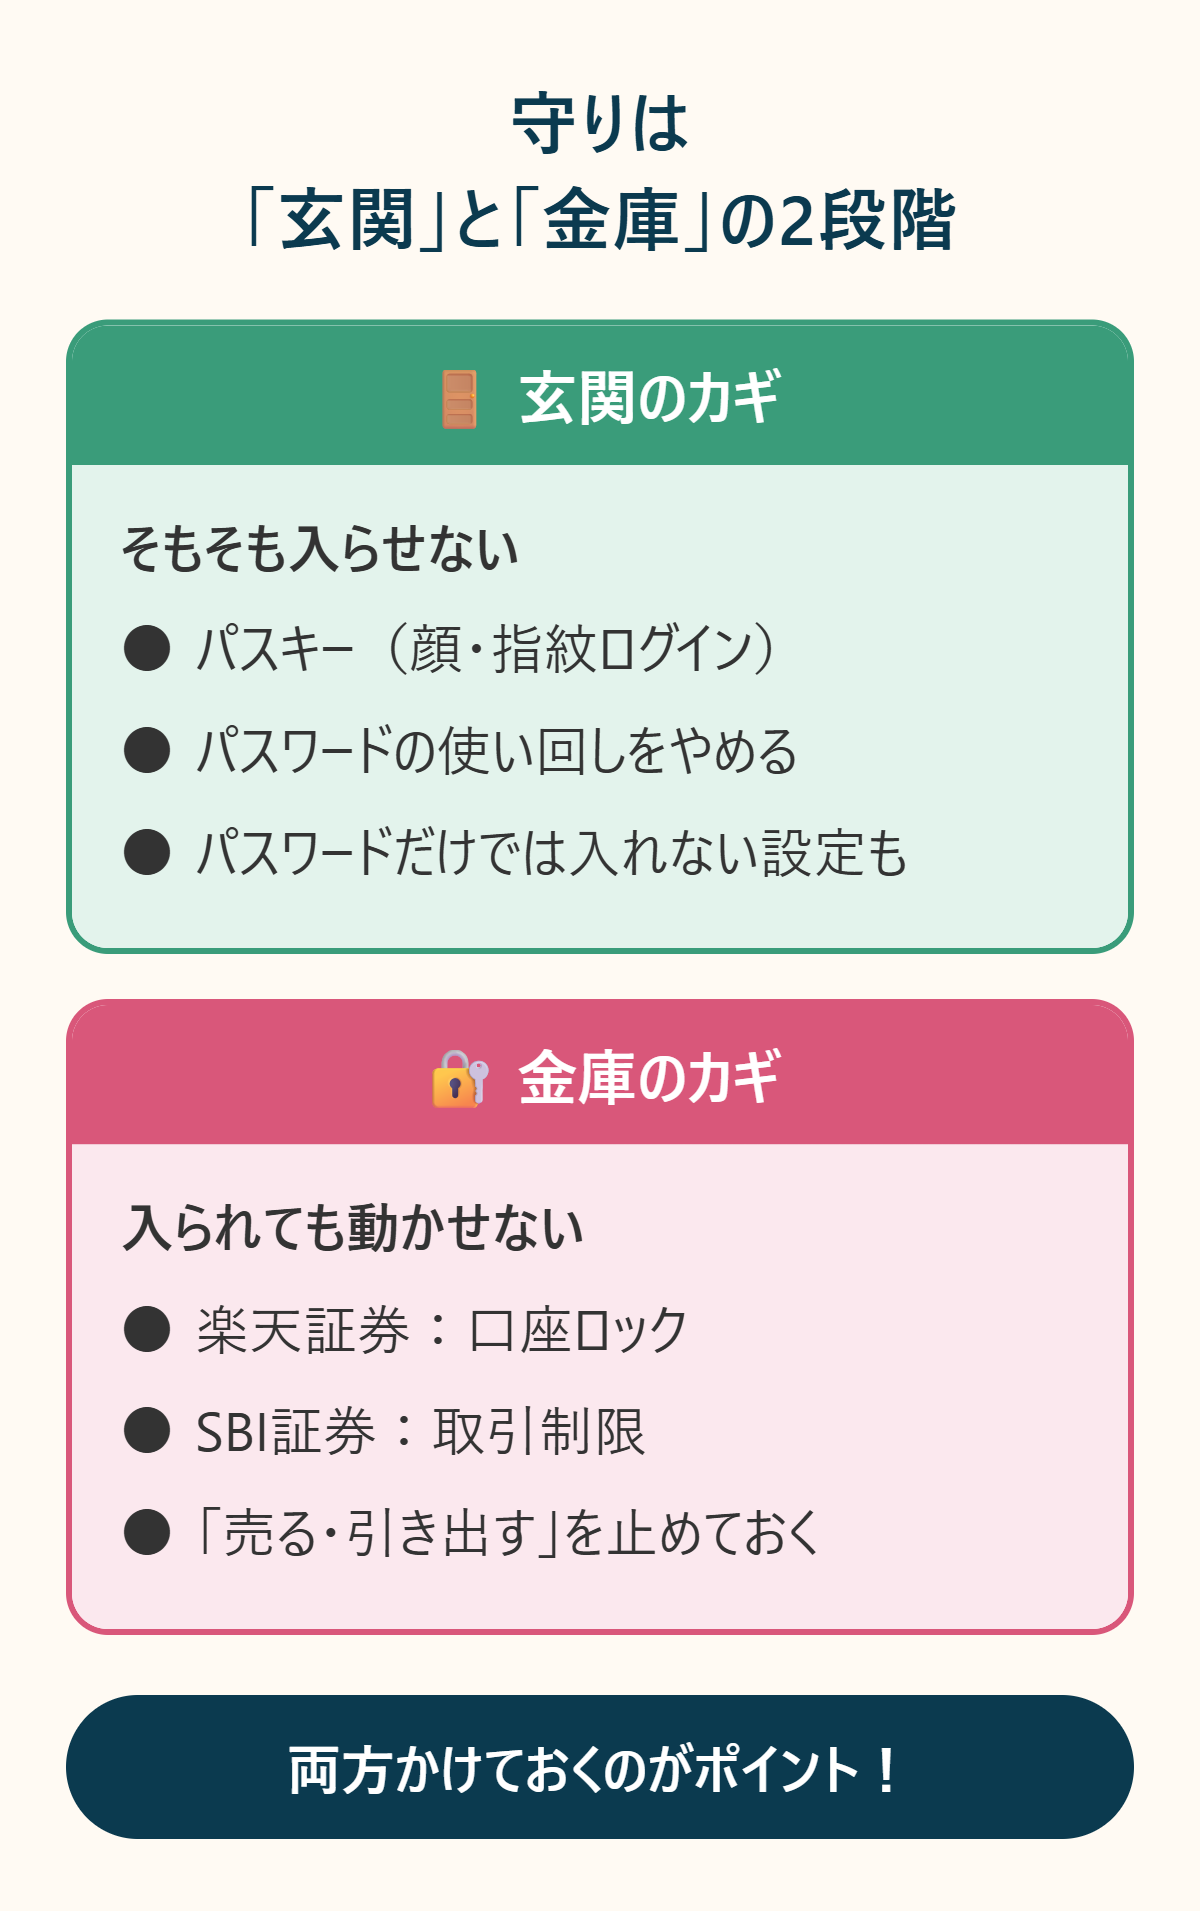
どちらか片方じゃなくて、両方かけておくのがポイントだよ🔥
証券会社別:やることまとめ
楽天証券とSBI証券で、どこから何を設定すればいいかを1枚にまとめたよ。
この記事では、ウェブサイトで設定する方法を紹介しているよ。スマホならSafariやChromeで公式サイトを開いてね。
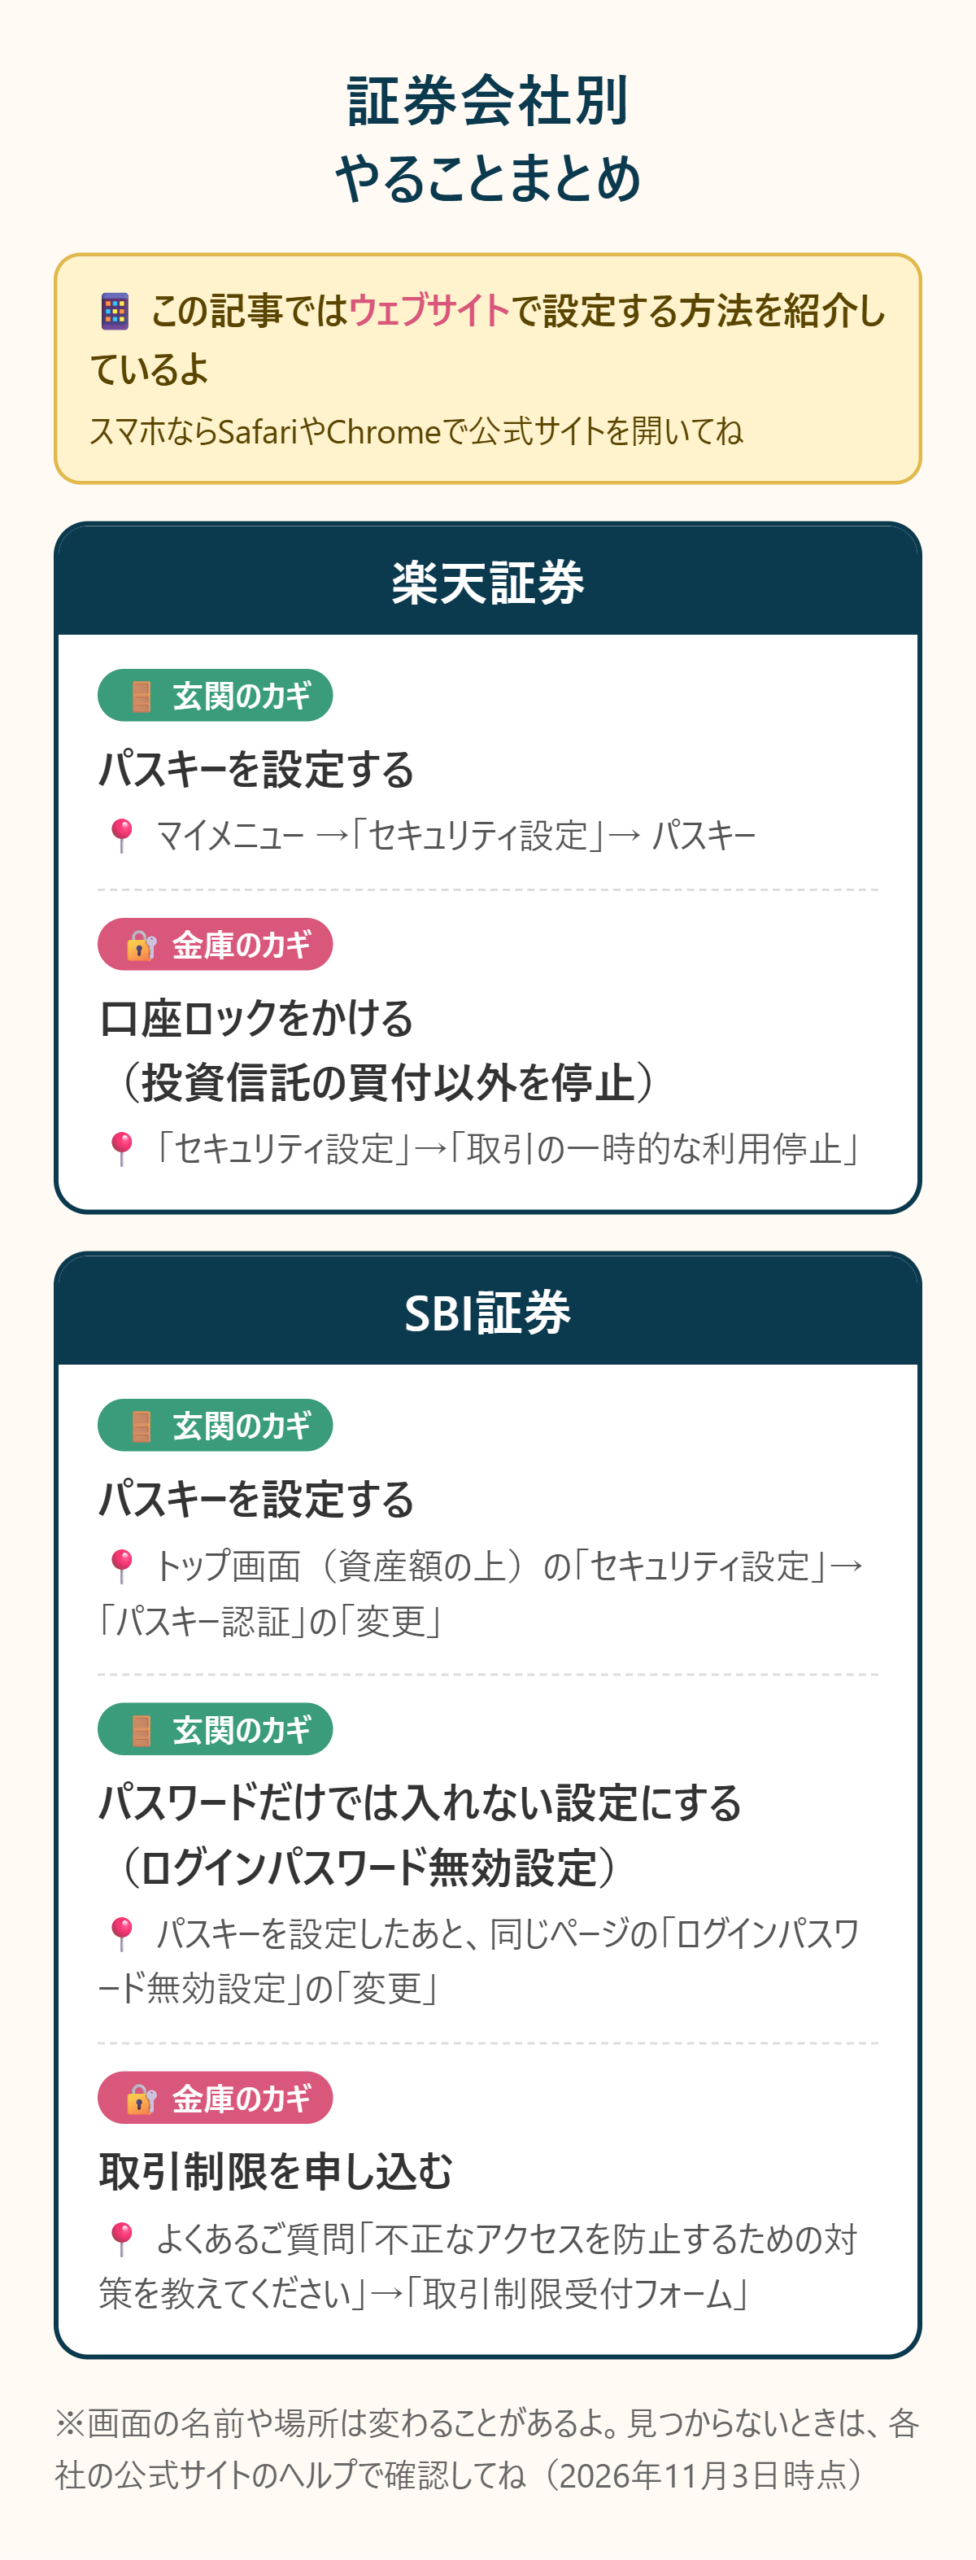
ここからは、金庫のカギのかけ方を1社ずつくわしく説明するね。
【投資している人】楽天証券の口座ロック
楽天証券には「取引やサービスの一時的な利用停止」という機能があるよ。
止め方は5種類から選べるよ。
※投資信託は、集めたお金をプロにまとめて運用してもらう商品のこと。NISAの積立でよく使われているよ。
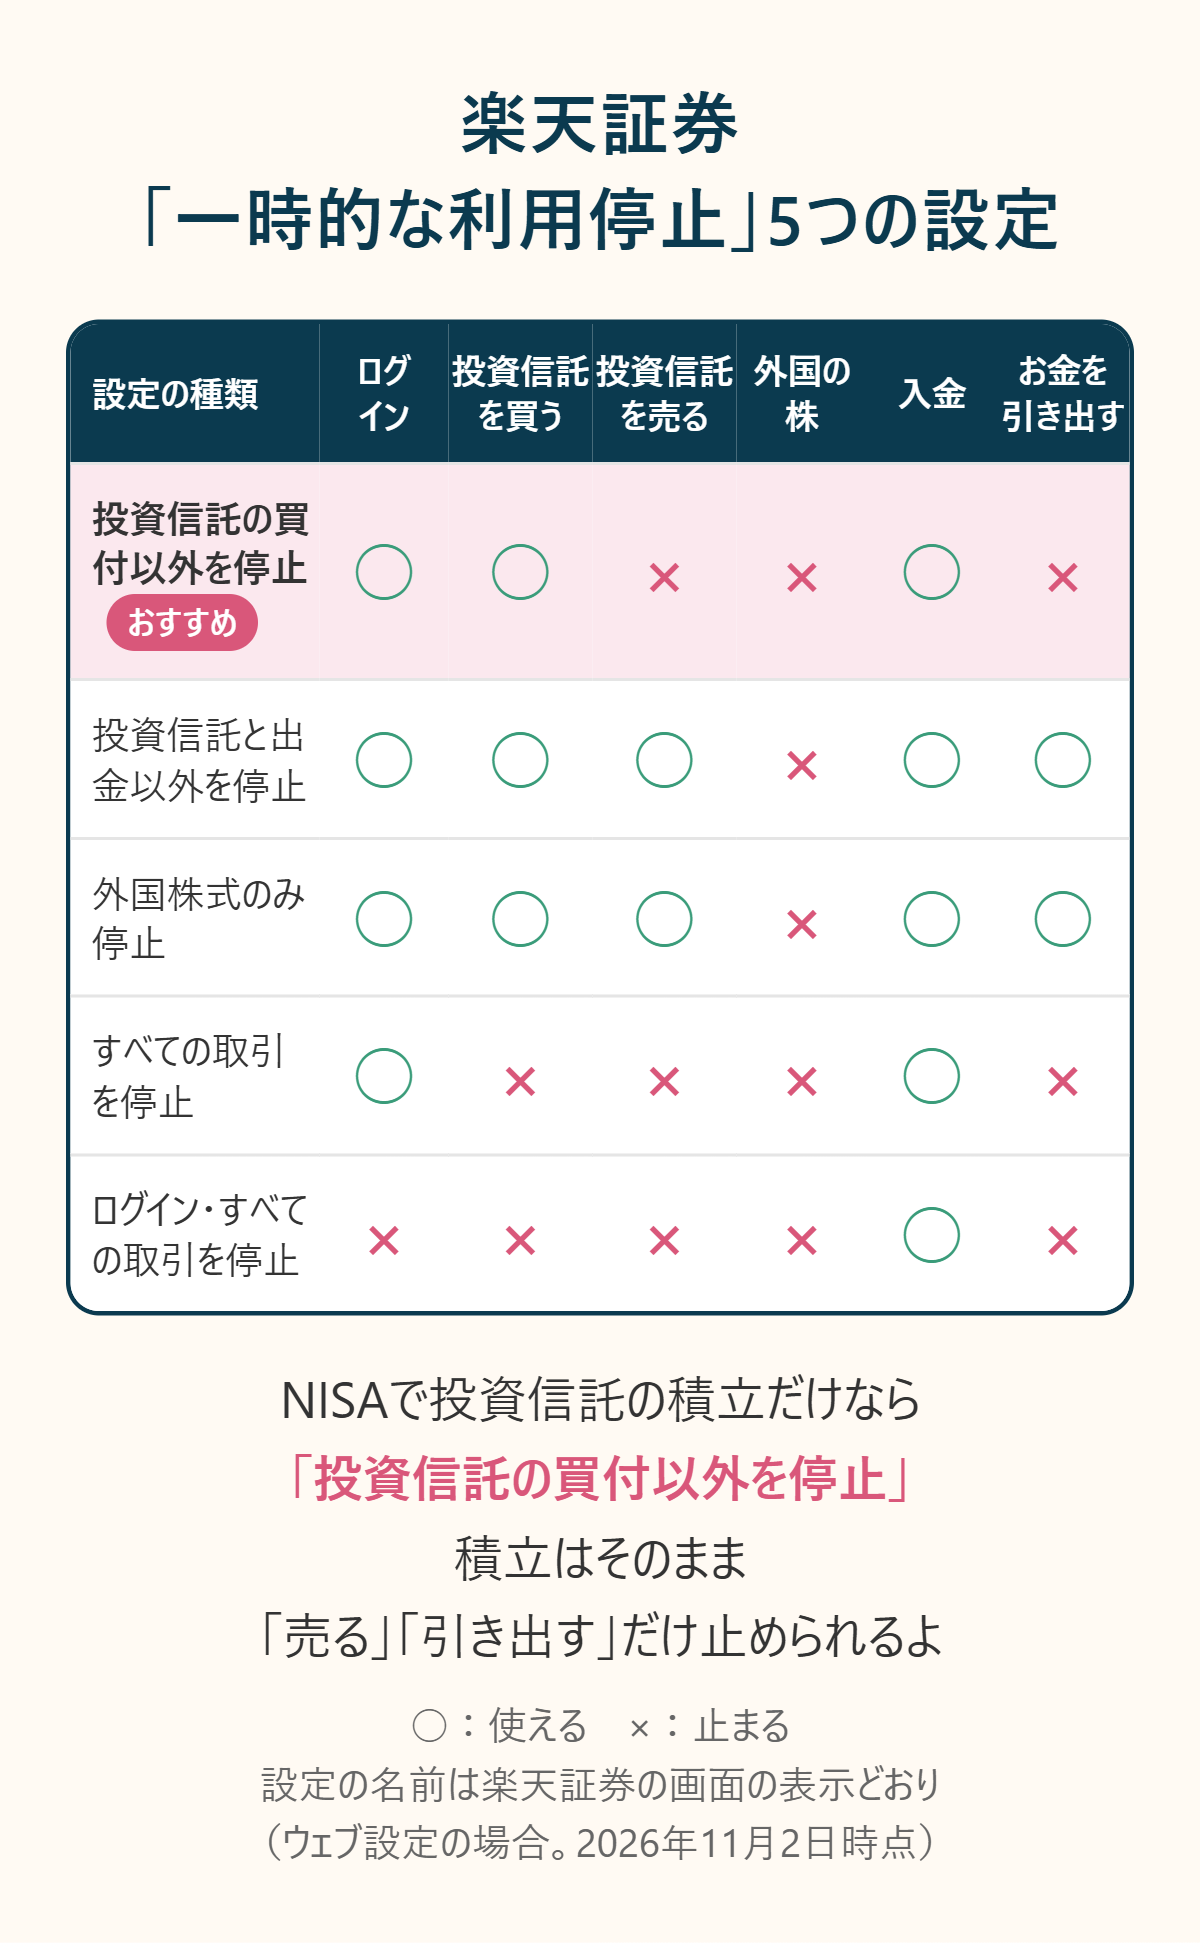
「投資信託の買付以外を停止」が向いている人
この設定にすると、できることと止まることはこうなるよ。
⭕ できること
- 投資信託を買う・積立
- 入金
- 配当金・分配金・株主優待の権利を受け取る
❌ 止まること
- 投資信託を売る
- お金を引き出す
- 外国の株の売り買い
日本の株(国内株式)については、ウェブ設定の一覧だけでは少しわかりにくいよ。
楽天証券では、ロック中は日本の株の「逆指値注文」(〇円になったら売り買いする予約)が実行されないという案内もあるから、個別株をよく売り買いする人は、設定する前に公式ページで確認してね。
個別株の取引に影響するかもしれないので、普段から個別株を売り買いする人は注意が必要だよ。
一方で、NISAで投資信託の積立が中心で、個別株はほとんど触らない人には、とても相性がいい設定だよ。
ちなみに、ロック中でも、持っている株の配当金や株主優待の権利はちゃんと受け取れるから安心してね。
設定のしかた(スマホのブラウザ)
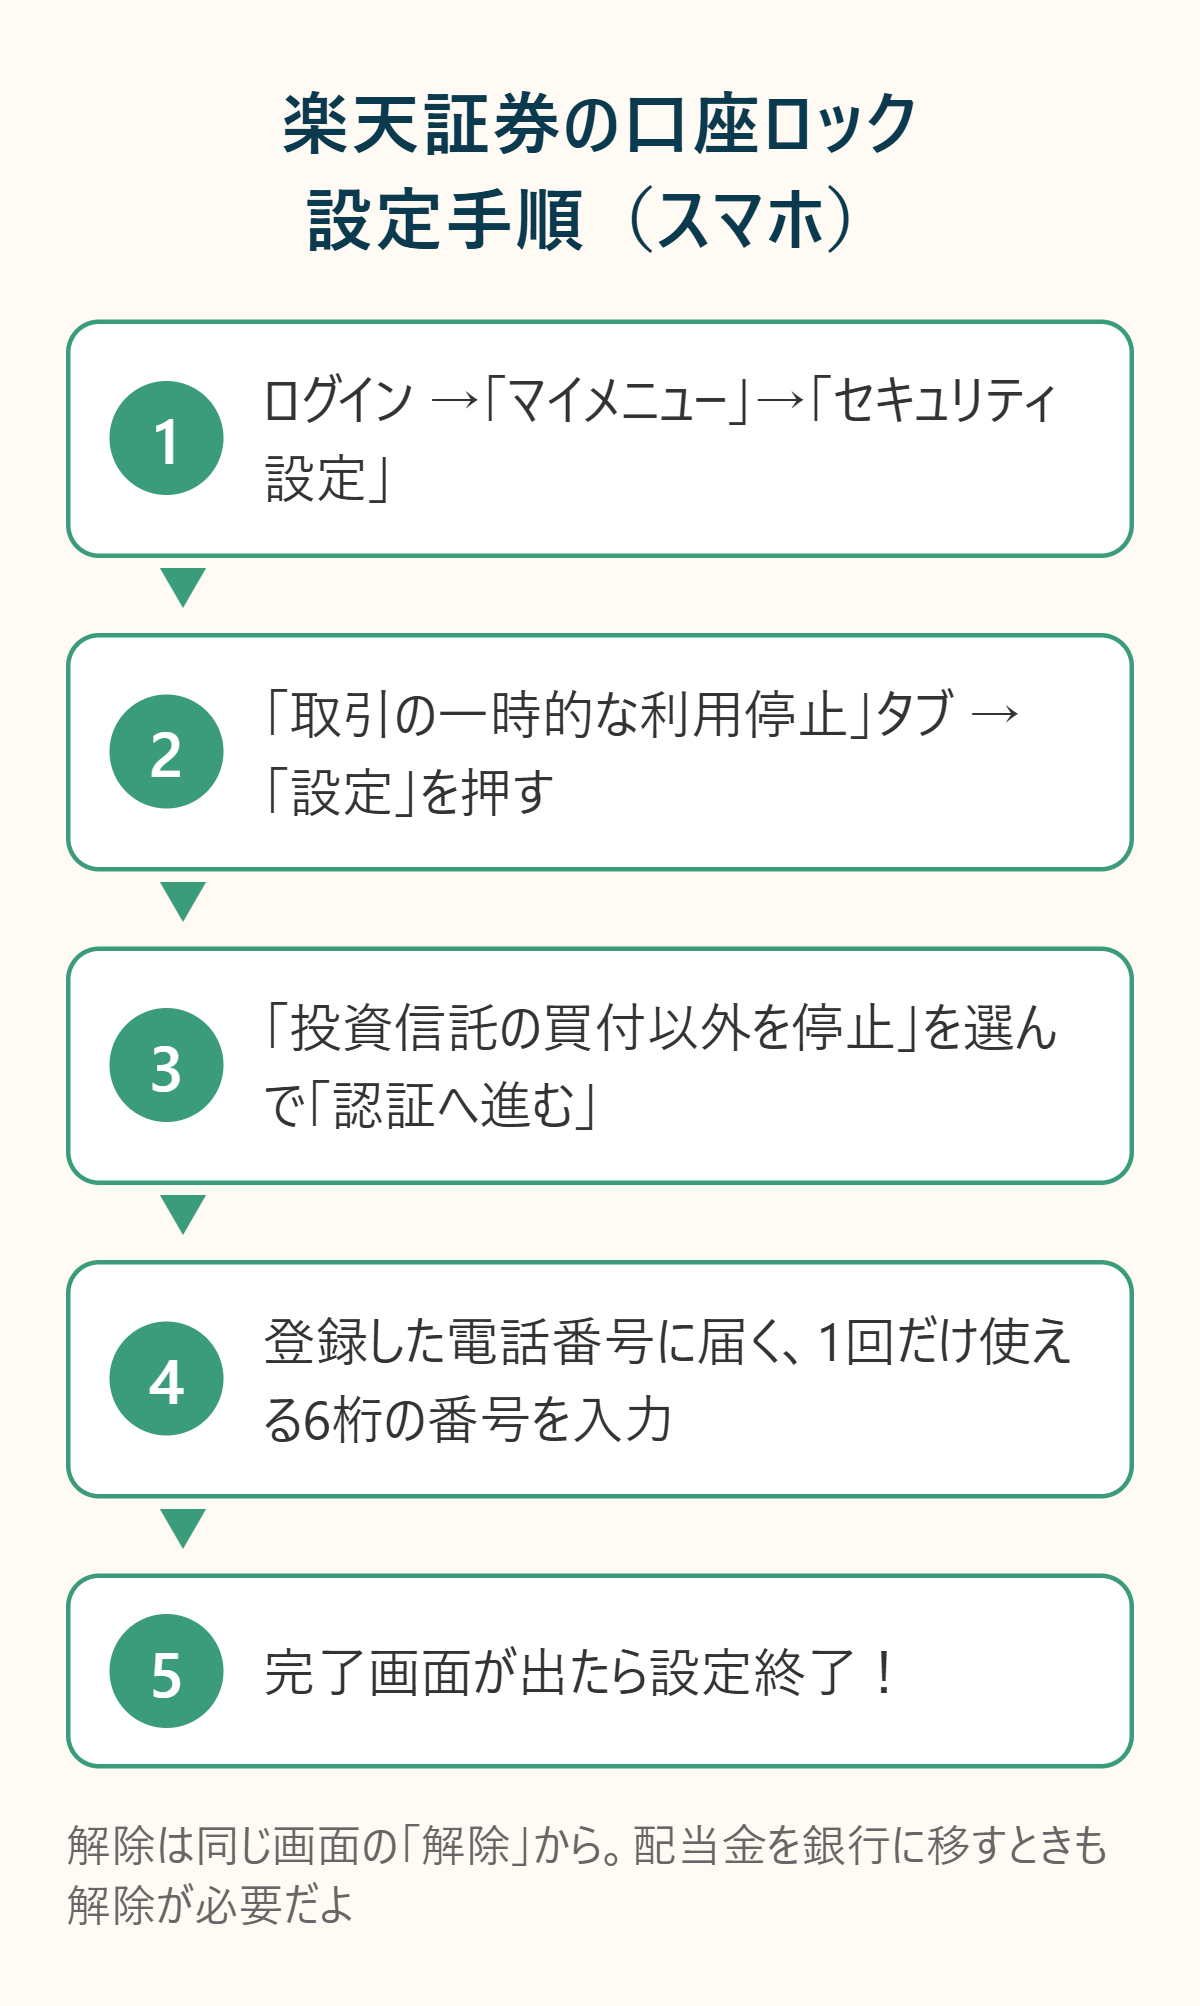
解除のしかたと注意点
投資信託を売ったり、証券口座から銀行にお金を移したりしたくなったら、同じ画面の「解除」から戻せるよ。
配当金(会社から受け取るお金)を銀行に移すときも、いったん解除が必要なので覚えておいてね。
※「ログイン・すべての取引を停止」を選ぶと、解除は登録電話番号からの電話のみになるので注意だよ。
注文のお知らせメールもONにしておこう
楽天証券には、対象の商品で注文が出されたときにメールで知らせてくれる「注文通知」があるよ。
自分でONにする設定なので、まだの人はONにしておこう。
自分が出していない注文のお知らせが届いたら、すぐに気づけるよね。
設定する場所がわからないときは、楽天証券のヘルプで「注文通知」と検索してみてね。
身に覚えのないお知らせが届いたら、メールのリンクは開かずに、公式サイトやアプリから確認してね。
【投資している人】SBI証券の取引制限
SBI証券は、「取引制限受付フォーム」から申し込む方式だよ。
フォームは、SBI証券のよくあるご質問「不正なアクセスを防止するための対策を教えてください」の中にある「取引制限受付フォーム」から開けるよ。
「売る」「銀行にお金を移す」など、ふだん使わない操作を選んで止められるよ。
投資信託の積立しかしていない人は、積立を続けたまま、ほかの取引を止められるかフォームで確認してみてね。
申し込みのしかた
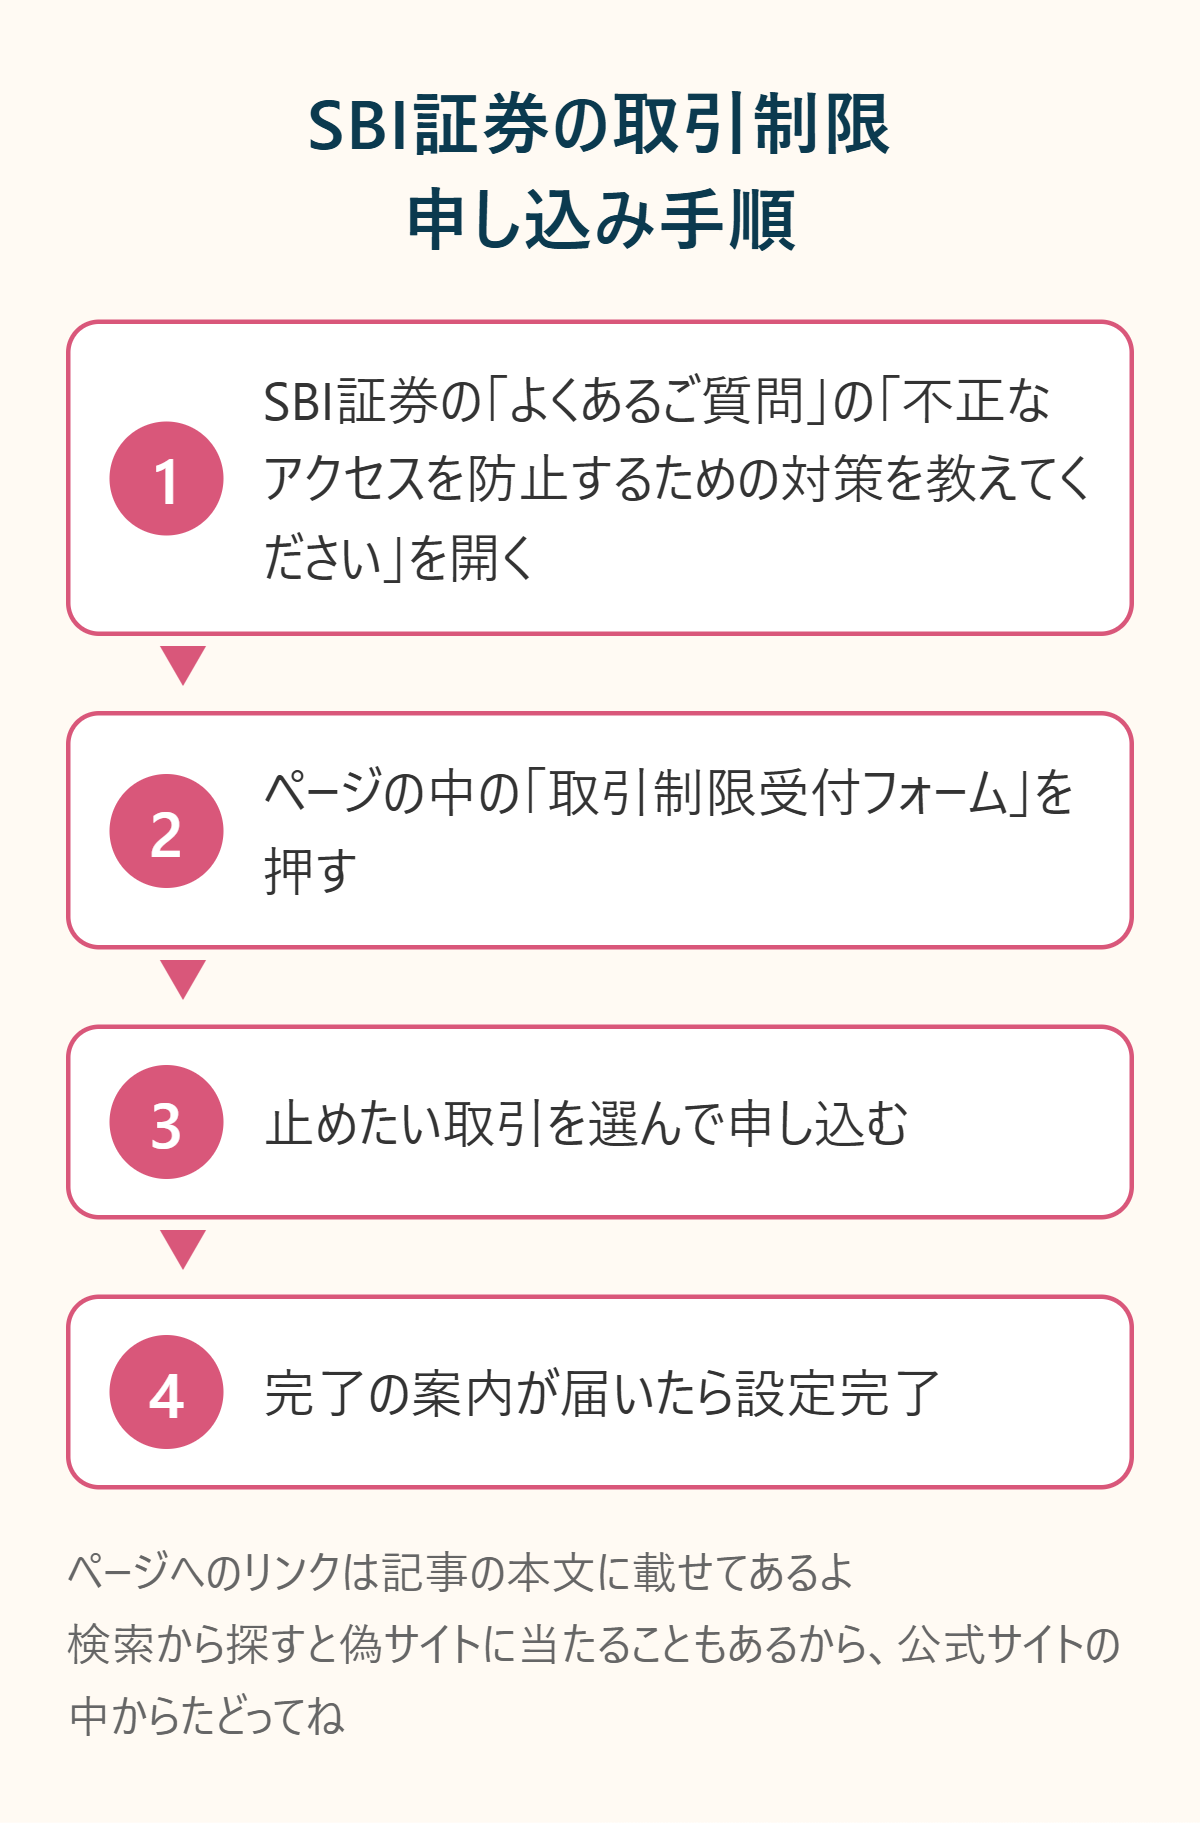
フォームは検索から探すと偽サイトに当たるおそれもあるので、必ず公式サイトの中からたどってね。
すぐに反映されるとは限らないので、完了の案内を確認してから安心しよう。
使い方に合わせて選ぼう
SBI証券は、フォームで止めたい取引を選んで申し込めるよ。
自分の使い方に合わせて、こんなふうに考えてみてね。
📈 NISAで投資信託の積立が中心の人
- 積立は続けたまま、出金や使わない売り買いを止められるか確認する
📊 個別株もよく売り買いする人
- よく使う株の売り買いは残して、出金や使わない取引だけを止められるか確認する
フォームで選べる項目は変わることもあるから、そのとき表示される選択肢を確認しながら、普段使わない取引を止めよう。
あわせて:パスワードだけでは入れない設定
SBI証券では、パスキーを設定したあと「ログインパスワード無効設定」もONにできるよ。
これは「パスワードだけではログインできなくする設定」で、パスワードが漏れても、それだけでは入られなくなるんだよね。
設定は、トップ画面の「セキュリティ設定」→「ログインパスワード無効設定」の「変更」からできるよ。
使っていないアプリのログインも止めておこう
同じ「セキュリティ設定」のページの「アプリ・ツールのログイン制限設定」から、使っていないアプリやパソコン用ツールのログインを止められるよ。
使っていない入口を閉じておくだけで、入られるルートを減らせるよね。
普段使っているアプリ(SBI証券Plusなど)は、止めずに残しておいてね。
お知らせメールも確認しておこう
SBI証券は、ログインや出金の手続きがあったときに、登録しているメールアドレスにお知らせが届くよ。
身に覚えのないお知らせが届いたら、メールのリンクは開かずに、公式サイトやアプリから確認してね。
今日やることチェックリスト
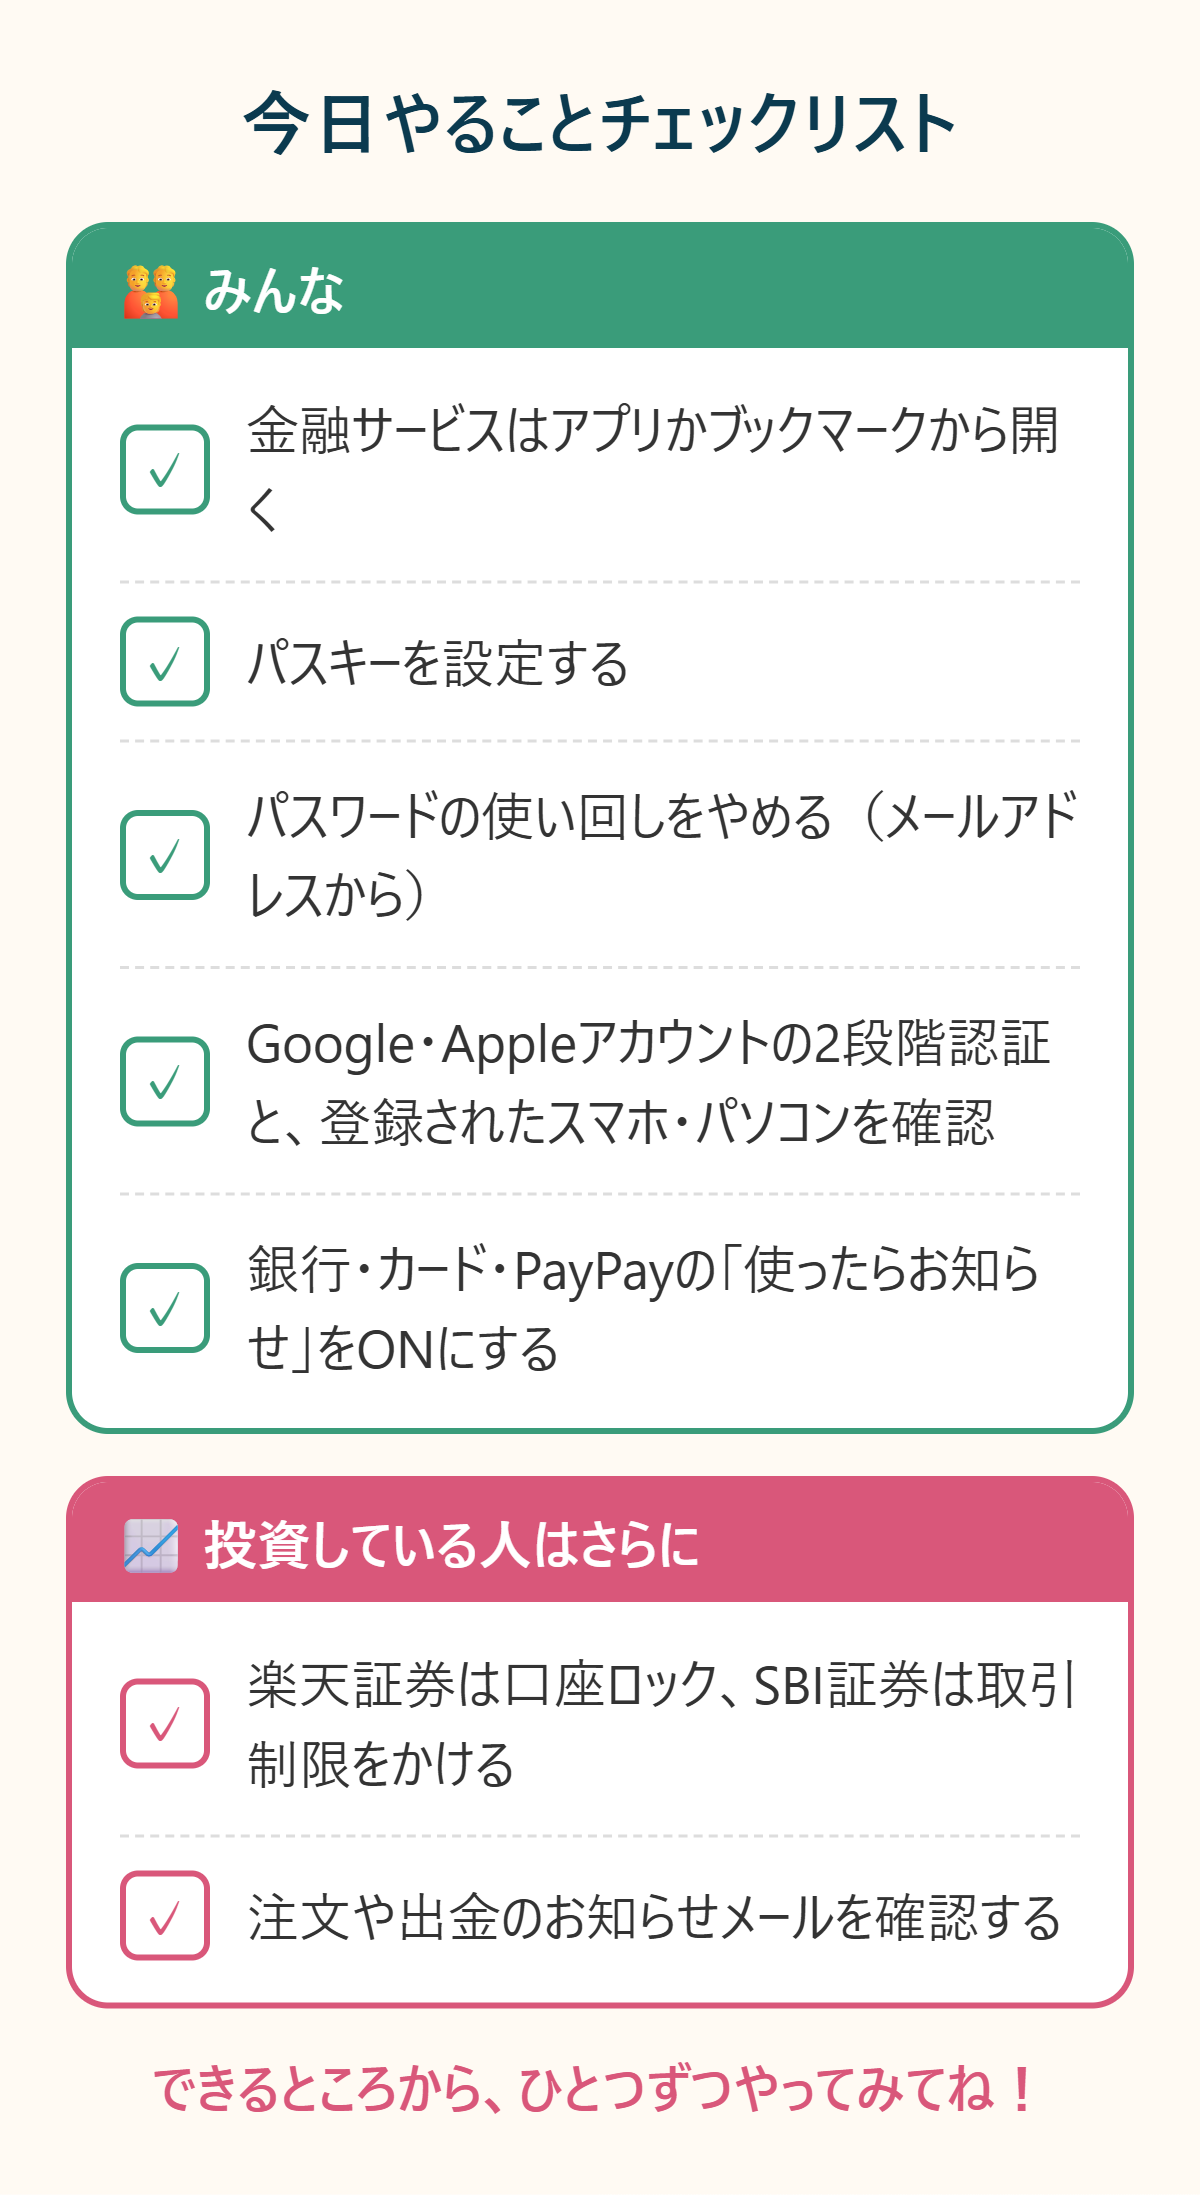
まとめ
PHPの脆弱性そのものは、サービスを運営している会社が対策するよ。
私たちがPHPを更新する必要はないんだよね。
でも、自分のアカウントやお金を守る設定は、自分でできる!
会社がシステムを守って、私たちは自分のアカウントやお金を守る。
どちらか片方ではなく、二重で守っておくことが大切だよ。
できるところから、ひとつずつ見直してみてね🔥
※2026年11月3日更新。設定の前に、各社の公式ページも確認してね。
参考
- IPA|PHPの脆弱性対策について
- 楽天証券|取引やサービスの一時的な利用停止
- SBI証券|不正なアクセスを防止するための対策を教えてください(FAQ)
- SBI証券|他人がログインできないようにする方法を教えてください(FAQ)
- 共同通信(ライブドアニュース)|PHPに重大な脆弱性、IPAが速やかな修正を呼びかけ
- さくらインターネット|PHPの脆弱性に関する当社の対応状況について
- Impress Watch|岩井コスモ証券、不正アクセスで意図せぬ売買注文
- CNET Japan(Yahoo!ニュース)|楽天証券、顧客情報流出の可能性
- @IT|SBI証券が警告したGoogle・Appleアカウント経由の口座乗っ取り